Sécurité et confidentialité · Hébergé au Canada
La confiance de tes clients, bâtie dans chaque couche.
Reach Central AI lit tes appels, courriels et rencontres pour pouvoir agir pour toi. C'est pourquoi les renseignements des clients sont cachés à l'IA, chiffrés dans la base de données, cloisonnés dans ton organisation, et chaque action de l'IA reste sous ton contrôle.
Quick answer
Comment Reach Central AI protège-t-il les données des clients?
Reach Central AI est hébergé dans la région ca-central-1, à Montréal, avec un chiffrement AES-256 au repos et TLS 1.3 en transit. Il remplace les noms, courriels, numéros, entreprises et adresses des clients par des jetons avant que le moindre texte atteigne l'IA, chiffre les champs clients un par un, isole chaque organisation, et permet aux propriétaires de désactiver n'importe quelle capacité de l'IA ou de l'arrêter complètement.
Résidence des données
Hébergé à Montréal. Tes données restent au Canada.*
Reach Central AI fonctionne dans la région ca-central-1, à Montréal. Ta base de données, tes fichiers et tes sauvegardes y sont, chiffrés au repos et en transit.
- ca-central-1 · Montréal
- Aucune donnée ne quitte le Canada*
- AES-256 au repos
- TLS 1.3 en transit
- Clés renouvelées par le fournisseur
- Conçu pour la Loi 25 du Québec
*Sauf les appels répondus par la réceptionniste IA, traités par notre fournisseur vocal à l'extérieur du Canada.
Ce que l'IA voit vraiment
L'IA travaille avec des jetons. Jamais avec tes clients.
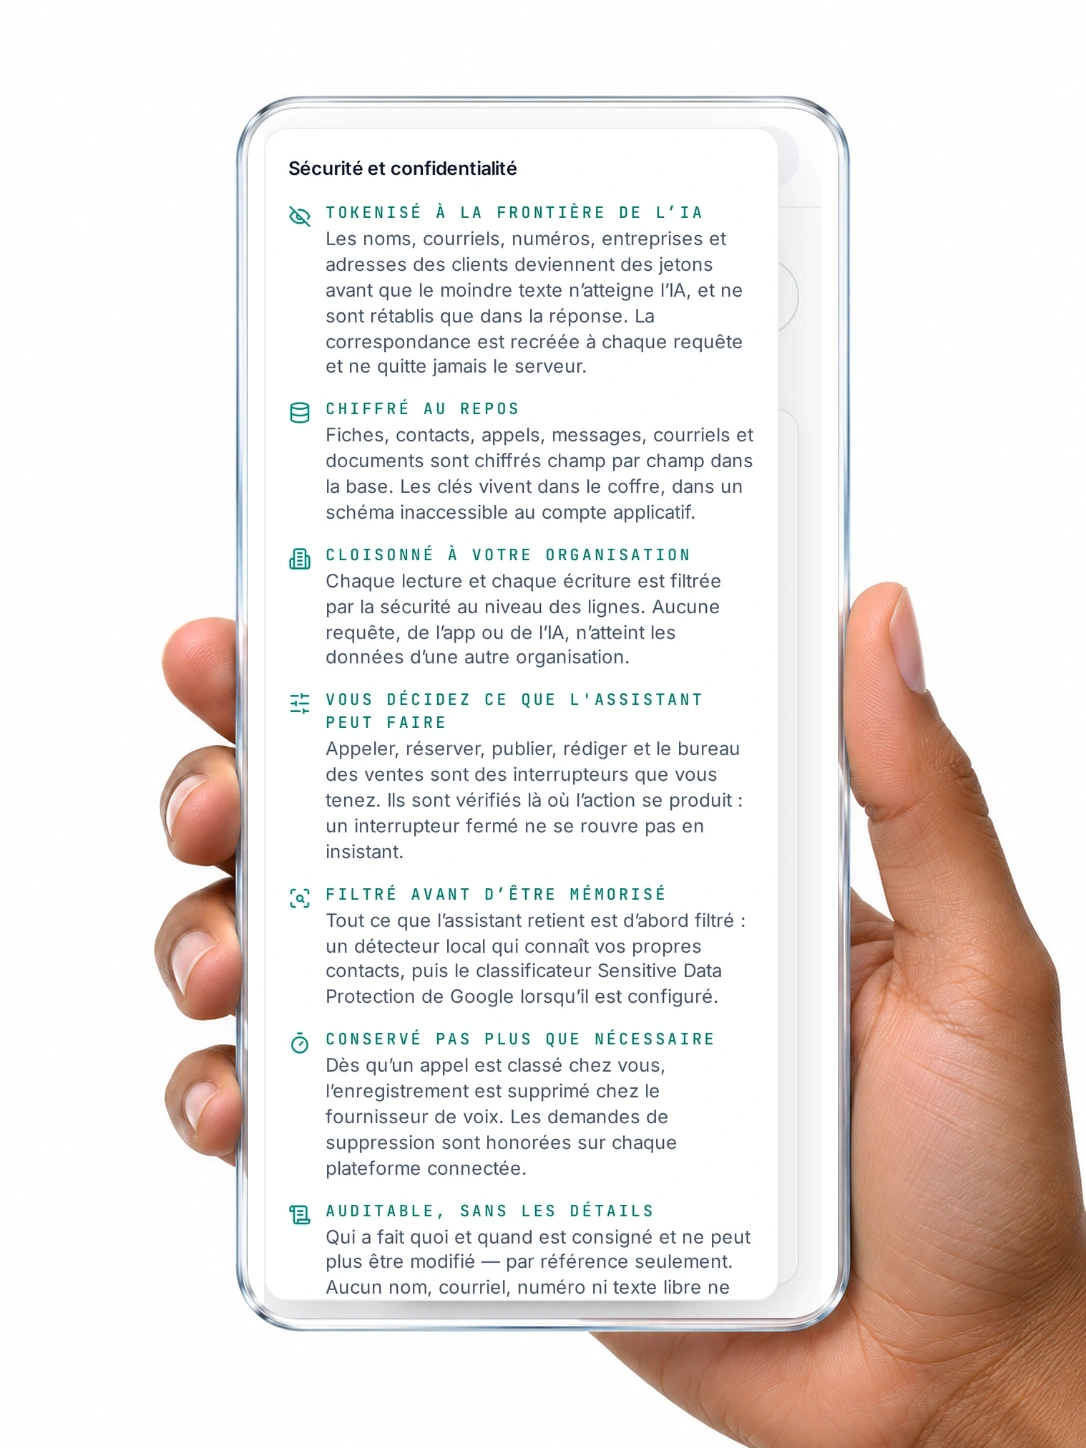
Avant qu'une requête quitte nos serveurs, les renseignements personnels sont remplacés par des jetons. L'IA répond avec des jetons, et les vraies valeurs sont rétablies seulement dans la réponse que tu lis. La correspondance est nouvelle à chaque requête et ne quitte jamais le serveur.
[[P1]], de [[C1]], a appelé du [[T1]]. Envoie la soumission à [[E1]] avant jeudi.
- Le nom et les produits de ton entreprise restent visibles, pour des réponses utiles.
- L'audio brut des appels n'est jamais envoyé à l'IA. Les appels sont d'abord transcrits.
- Un nom prononcé dans un appel qui n'existe nulle part dans tes données est repéré par un détecteur de noms, pas par une correspondance exacte.
Chaque couche
Quatre cercles autour de tes données.
Avant l'IA
Pseudonymisé à la frontière de l'IA
Noms, courriels, numéros, entreprises et adresses deviennent des jetons dans environ 25 fonctions IA, côté serveur, avant toute requête au modèle.
Filtré avant d'être retenu
Ce que l'assistant garde est d'abord filtré : un détecteur local qui connaît tes propres contacts, puis Google Sensitive Data Protection lorsqu'il est configuré, y compris les numéros d'assurance sociale, de passeport et de permis de conduire canadiens, les cartes de crédit et les IBAN.
Le texte public est caviardé, pas tokenisé
Tout ce qui peut être publié, comme une publication sociale, voit ses renseignements personnels retirés pour de bon.
Dans la base de données
Hébergé à Montréal
Ta base de données, tes fichiers et tes sauvegardes sont hébergés dans la région ca-central-1, à Montréal.
Chiffré champ par champ
Les données sont chiffrées au repos en AES-256, avec un renouvellement des clés géré par le fournisseur d'infrastructure. En plus, noms, numéros, courriels, entreprises, notes, résumés IA, transcriptions d'appels, liens d'enregistrement, messages, courriels et documents sont chiffrés champ par champ, avec des clés dans un coffre inaccessible au compte de l'application.
Cherchable sans déchiffrer
Les numéros de téléphone sont retrouvés par une empreinte à clé, alors trouver un appelant n'expose jamais le numéro.
Cloisonné dans ton organisation
La sécurité au niveau des lignes filtre chaque lecture et chaque écriture par organisation. Les fonctions IA prennent ton organisation de ta connexion, jamais de la requête.
Des fichiers privés
Les enregistrements d'appels, les médias MMS et les images de cartes d'affaires sont dans un stockage privé, ouverts seulement par des liens temporaires limités à ton organisation.
Entre tes mains
Un interrupteur par capacité de l'IA
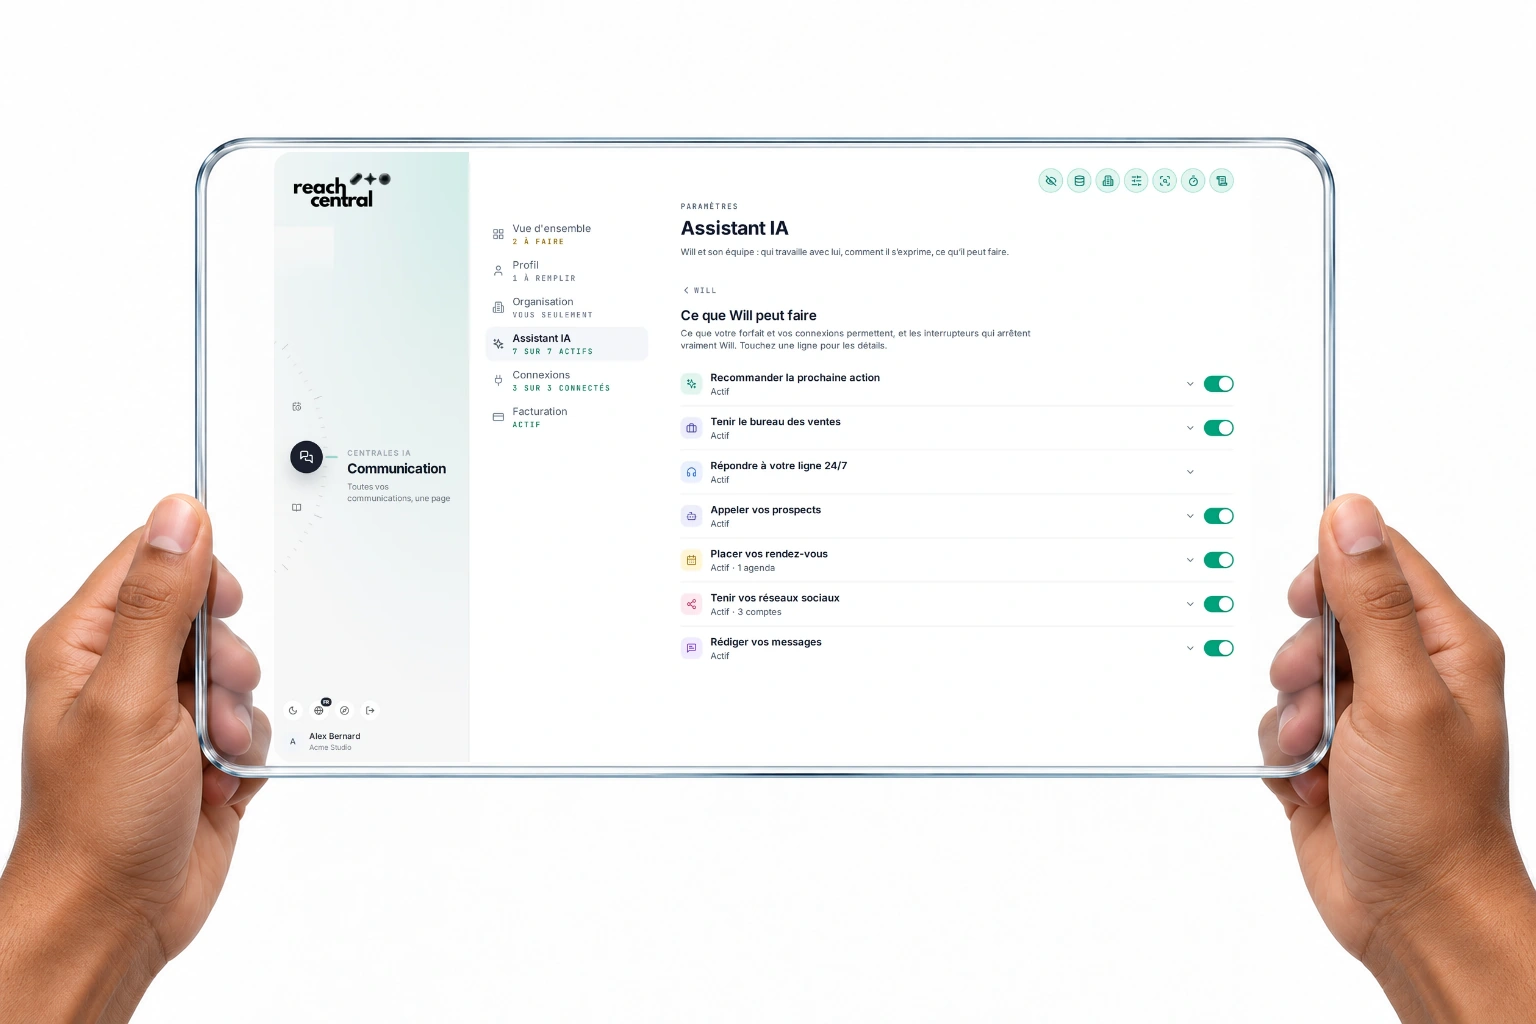
Recommander, réserver, appeler, publier, rédiger et le bureau des ventes peuvent chacun être mis en pause. Les interrupteurs sont vérifiés sur le serveur, là où l'action se produit.
Arrêt d'urgence à deux niveaux
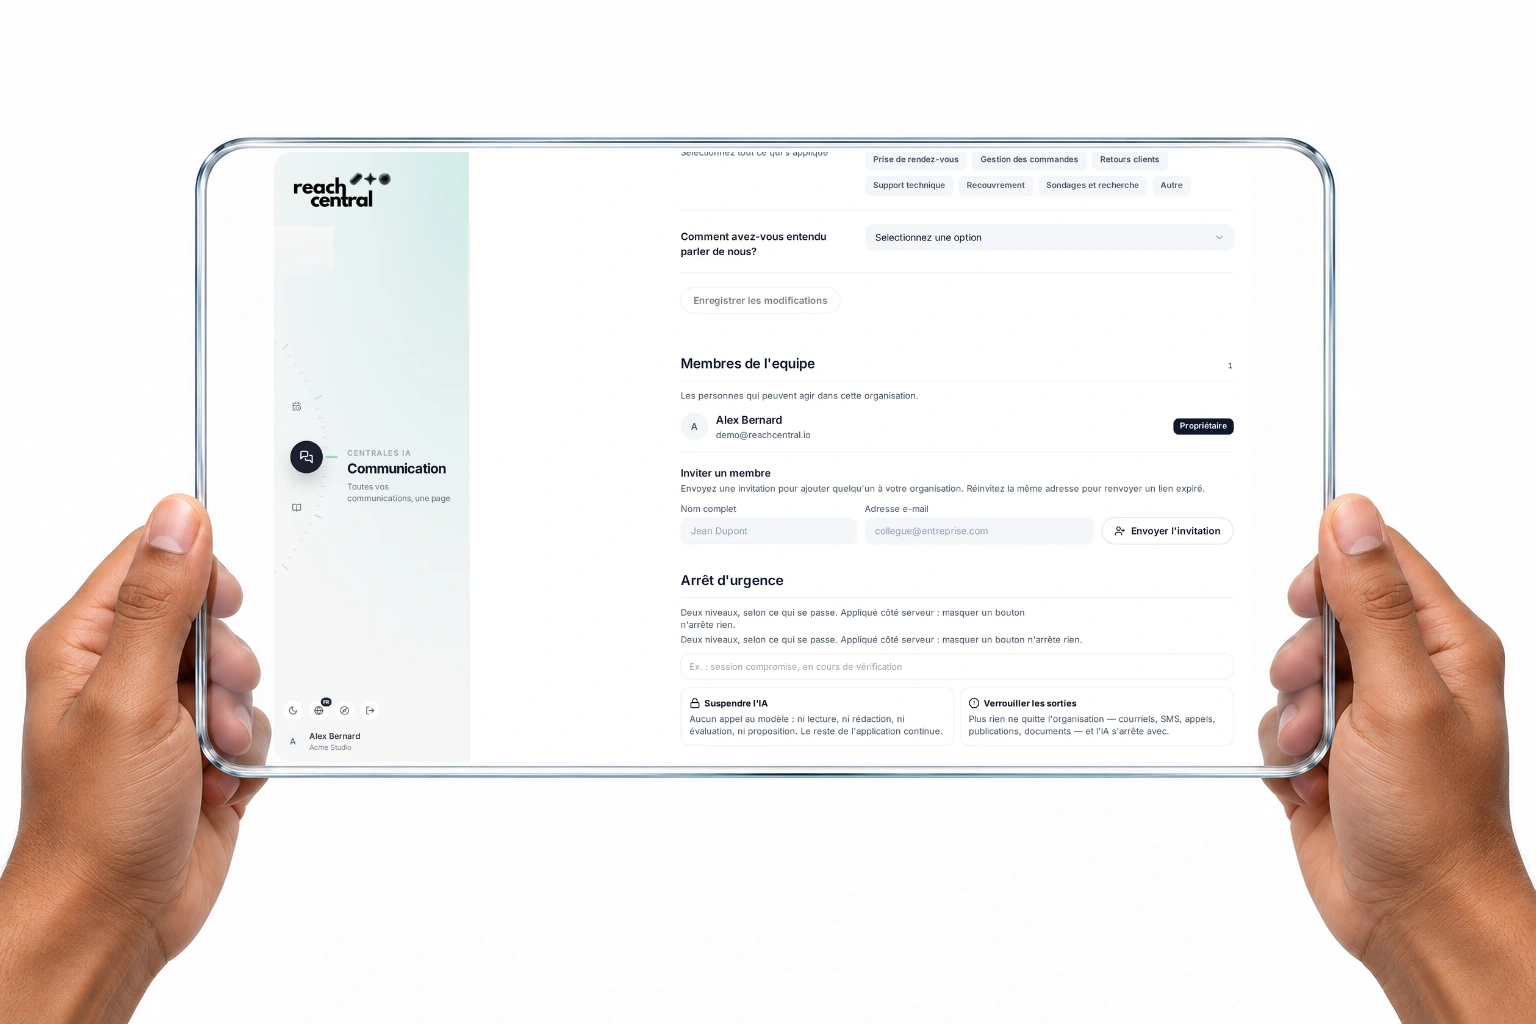
Suspends l'IA, ou verrouille tout ce qui sort de ton organisation. Si la vérification elle-même échoue, tout est considéré comme arrêté.
Les décisions t'attendent
Les propositions du bureau des ventes, les fusions de doublons et les campagnes du représentant IA s'exécutent seulement après ta confirmation.
Un journal d'audit sans les détails
Chaque action indique si elle vient de toi, de l'IA, du système ou d'un webhook. Les entrées contiennent des références seulement, jamais le nom, le numéro ou le texte libre d'un client, et ne peuvent pas être modifiées.
Aux frontières
Des webhooks vérifiés
Les événements d'appels, de textos, de paiements, de voix et de CRM sont acceptés seulement avec une signature valide de Twilio, Stripe, ElevenLabs ou HubSpot. Sans secret, la requête est refusée.
Les identifiants restent sur le serveur
Les clés et jetons des intégrations sont configurés par notre équipe sur le serveur et ne sont jamais lisibles à partir de l'application.
Inscription et rôles renforcés
Joindre une organisation exige une invitation, et personne ne peut changer son propre rôle ou son organisation.
Des protections strictes dans le navigateur
Chaque connexion utilise TLS 1.3, HTTPS est obligatoire, aucun autre site ne peut encadrer l'application, et une politique de sécurité du contenu stricte s'applique.
Arrêt d'urgence
Un interrupteur arrête tout.
Les propriétaires et administrateurs ont deux niveaux d'arrêt, appliqués sur le serveur. Un arrêt peut aussi être scellé pour que seule notre équipe puisse le lever, à ta demande.
Suspendre l'IA
Plus aucun appel au modèle : ni lecture, ni rédaction, ni évaluation, ni proposition. Le reste de l'application continue de fonctionner.
Verrouiller les sorties
Aucun courriel, texto, appel, publication ou document ne quitte ton organisation, et l'IA s'arrête avec.
Qui voit quoi
Chacun voit ce qui est à lui.
Les propriétaires et administrateurs voient toute l'organisation. Un membre voit ses propres fiches clients, affaires, documents, appels, tâches, notes, plans et briefings, et seulement lui-même dans l'équipe.
- Propriétaire
Tout dans l'organisation, plus l'équipe, les interrupteurs de l'IA, l'arrêt d'urgence et l'embauche d'experts IA.
- Administrateur
Tout dans l'organisation, les invitations, les interrupteurs de l'IA et l'arrêt d'urgence.
- Membre
Ses propres clients et son travail. Les scripts et textos partagés restent partagés.
Tes données, tes droits
Demande, et c'est supprimé.
Demandes de suppression
Écris à info@reachcentral.io. On répond dans les 30 jours, et les sauvegardes sont purgées dans les 90 jours.
Plateformes connectées
Les demandes de suppression de Facebook, Threads et HubSpot sont vérifiées et appliquées automatiquement.
Le consentement sur chaque fiche
Quand un client est ajouté, la fiche note la base qui permet de lui écrire, du consentement exprès à une adresse publiée.
Avis d'incident dans les 72 heures
Si un incident de sécurité touche des renseignements personnels, les clients touchés sont avisés dans les 72 heures.
Une réponse en 4 heures ouvrables
Les questions de confidentialité et de sécurité reçoivent une réponse dans les 4 heures ouvrables.
Transparence
Qui nous aide à offrir le service.
Ces fournisseurs traitent des données pour que les fonctionnalités que tu utilises puissent fonctionner. Ceux qui interviennent dépendent des fonctionnalités que tu actives.
- Supabase
- Base de données, authentification et stockage
- Vercel
- Hébergement du site et de l'application
- Google Cloud
- IA (Gemini), filtrage des données sensibles, Agenda, Gmail et Drive
- Twilio
- Appels et textos
- ElevenLabs
- Voix IA et transcription
- Stripe
- Facturation
- Meta et LinkedIn
- Publication et messages sociaux
- HubSpot
- Synchronisation CRM, si connecté
- Resova
- Réservations, si connecté
Questions
À propos de la sécurité.
L'IA voit-elle les noms et numéros de mes clients?
Non. Avant qu'une requête atteigne l'IA, les noms, courriels, numéros, entreprises et adresses des clients sont remplacés par des jetons. Les vraies valeurs sont rétablies seulement dans la réponse que tu lis.
Mes données sont-elles chiffrées?
Oui. Les données sont chiffrées au repos en AES-256 et en transit en TLS 1.3, avec un renouvellement des clés géré par le fournisseur d'infrastructure. Les champs clients sont aussi chiffrés un par un, avec des clés gardées dans un coffre inaccessible à l'application.
D'autres organisations peuvent-elles voir mes données?
Non. La sécurité au niveau des lignes filtre chaque lecture et chaque écriture par organisation, et les fonctions IA prennent ton organisation de ta connexion, jamais de la requête.
Puis-je arrêter l'IA en tout temps?
Oui. Chaque capacité de l'IA a son propre interrupteur, et les propriétaires et administrateurs peuvent suspendre l'IA au complet ou verrouiller tout ce qui sort de l'organisation.
Où mes données sont-elles traitées?
Dans la région ca-central-1, à Montréal. Ta base de données, tes fichiers et tes sauvegardes restent au Canada. Seule exception : les appels répondus par la réceptionniste IA sont traités par notre fournisseur vocal à l'extérieur du Canada.
Comment demander une suppression?
Écris à info@reachcentral.io. On répond dans les 30 jours et les sauvegardes sont purgées dans les 90 jours. Les demandes de suppression de Facebook, Threads et HubSpot sont traitées automatiquement.
Reach Central AI respecte-t-il la Loi 25?
Oui. Reach Central AI est conçu autour de la Loi 25 du Québec : données hébergées au Canada, consentement noté sur chaque fiche client, demandes de suppression traitées dans les 30 jours et un responsable de la confidentialité qui répond dans les 4 heures ouvrables.
Que se passe-t-il en cas d'incident de sécurité?
Les clients touchés sont avisés dans les 72 heures. Les propriétaires et administrateurs peuvent aussi suspendre l'IA ou verrouiller d'un coup tout ce qui sort de l'organisation.
Parle sécurité avec notre équipe.
Une démo de 30 minutes pour passer chaque couche en revue, en français ou en anglais.